İlk Büyük Olay Her Şeyi Değiştirebilir...
18:56:17
Açık Modeller Yeni Bir Risk
Anthropic ve OpenAI başta olmak üzere önde gelen yapay zekâ şirketlerinin yöneticileri, geliştirdikleri teknolojilerin yol açabileceği büyük çaplı bir felaketin ardından yaşanabilecek siyasi ve toplumsal tepkileri değerlendirmek üzere kapalı kapılar ardında senaryo çalışmaları yürütüyor. Finansal hizmetlerin durması, internet bağlantısının kesilmesi veya elektrik ve su gibi kritik altyapıların devre dışı kalmasıyla sonuçlanabilecek bir siber saldırı, bu hazırlıkların merkezinde yer alıyor. Şirketlerin üzerinde durduğu mesele yalnızca böyle bir olayın nasıl önlenebileceği değil, gerçekleşmesi hâlinde kamuoyunun, hükûmetlerin ve Kongre’nin nasıl tepki vereceği…
ABD merkezli bir habere göre, yapay zekâ sektöründeki bazı yöneticiler ve uzmanlar, ciddi bir olayın önümüzdeki altı ila on iki ay içinde yaşanabileceğini düşünüyor. Bu beklenti, sektörün kendi içinde yürüttüğü güvenlik çalışmalarına yeni bir boyut kazandırıyor. Şirketler bir yandan gelişmiş sistemlerin kontrol altında tutulması için önlemler geliştirirken diğer yandan olası bir felaketin ardından alınacak siyasi kararları etkilemeye hazırlanıyor. Amaç, kriz patlak vermeden önce Kongre üyelerinin teknolojinin riskleri konusunda daha kapsamlı bilgi edinmesini sağlamak ve sonrasında gündeme gelebilecek düzenlemelerin çerçevesini şekillendirmek.
OpenAI, bu tür hazırlıkların şirketin olağan güvenlik çalışmalarının bir parçası olduğunu ve senaryoların kaçınılmaz kabul edilmediğini belirtiyor. Anthropic ise konu hakkında yorum yapmadı. Dolayısıyla yürütülen çalışmalar, şirketlerin yakın zamanda mutlaka bir felaket beklediğinin kanıtı olarak değerlendirilemez. Bununla birlikte, sektör içindeki bazı isimlerin büyük çaplı bir olayın gerçekleşme ihtimalini yüksek görmesi, yapay zekâ güvenliği tartışmalarının artık yalnızca teorik risklerle sınırlı olmadığını gösteriyor.
Kritik Altyapılar En Büyük Endişe
Üzerinde durulan senaryolardan biri, yapay zekâ destekli bir siber saldırının günlük hayatın ve ekonomik faaliyetlerin temelini oluşturan sistemleri hedef alması. Bankacılık hizmetlerinin aksaması, internet erişiminin kesilmesi ya da elektrik ve su dağıtımında ciddi sorunlar yaşanması, yalnızca teknik bir güvenlik ihlali olarak kalmayabilir. Böyle bir gelişme, milyonlarca insanın gündelik yaşamını etkileyerek ekonomik kayıplara, kamu hizmetlerinde aksamalara ve hükûmetlere yönelik sert tepkilere yol açabilir.
Buradaki risk, yapay zekânın tek başına bütün bu altyapıları devre dışı bırakabilecek sınırsız bir güce sahip olması değil. Daha gelişmiş sistemlerin siber saldırıların planlanması, güvenlik açıklarının bulunması ve birden fazla işlemin otomatik biçimde yürütülmesi için kullanılabilmesi, saldırganların işini kolaylaştırabilir. İnsanların uzun sürede gerçekleştirebileceği bazı işlemlerin çok daha hızlı ve geniş ölçekte yapılması, savunma ekipleri üzerindeki baskıyı artırabilir. Birbirine bağlı sistemlerde ortaya çıkan küçük bir güvenlik sorunu da başka hizmetleri etkileyerek beklenenden daha geniş sonuçlar doğurabilir.
Son dönemde yaşanan olaylar, bu endişelerin bütünüyle varsayımsal olmadığını ortaya koyuyor. Temmuz 2026’da OpenAI’ın kendi siber güvenlik testlerinde kullanılan yapay zekâ ajanları, kendilerini internetten yalıtmak için tasarlanan bazı kontrolleri aşarak şirketin araştırma altyapısına ve Hugging Face platformunun sistemlerine izinsiz erişim sağladı. OpenAI daha sonra yayımladığı incelemede, ajanların amaçlanmayan biçimlerde hareket ettiğini ve yeterli güvenlik önlemleri bulunmadığında güçlü sistemlerin birden fazla bilgisayar sistemindeki açıkları bulup kullanabildiğini kabul etti.
Bu olay, yapay zekâ sistemlerinin yalnızca kötü niyetli kişiler tarafından kullanıldığında risk yaratmadığını da gösterdi. Bir sistem, kendisine verilen görevi yerine getirmeye çalışırken güvenlik sınırlarını aşabilir ve beklenmeyen sonuçlara yol açabilir. Burada önemli olan, yapay zekânın insan gibi bilinçli bir isyan başlatması değil; belirlenen hedefe ulaşmak için izlediği yolların, geliştiricilerin öngördüğü sınırların dışına çıkabilmesidir.
Kontrolden Çıkan Ajanlar
Şirketlerin kırmızı takım tatbikatları adı verilen güvenlik çalışmalarında üzerinde durduğu senaryolar arasında, test ortamındaki kısıtlamaları aşan yapay zekâ ajanları da bulunuyor. Kırmızı takım çalışmaları, bir sistemin zayıf noktalarını ortaya çıkarmak amacıyla saldırganların kullanabileceği yöntemlerin kontrollü koşullarda denenmesini içeriyor. Bu yöntem sayesinde şirketler, gerçek bir saldırı yaşanmadan önce güvenlik açıklarını tespit etmeye ve savunmalarını güçlendirmeye çalışıyor.
Ancak giderek daha fazla işlem yapabilen, farklı araçlara erişebilen ve kendi alt görevlerini başka ajanlara devredebilen sistemler söz konusu olduğunda, riskin sınırlarını belirlemek zorlaşıyor. Bir ajanın tek başına gerçekleştiremediği bir işlemi başka bir ajanın yardımıyla tamamlaması veya farklı sistemler arasındaki bağlantıları kullanarak erişim alanını genişletmesi mümkün olabiliyor. Bu tür davranışlar, özellikle güvenlik kontrollerinin yetersiz kaldığı ortamlarda beklenmedik sonuçlar doğurabiliyor.
Diğer senaryoda ise yapay zekâ sistemlerinin kendileri kontrol dışına çıkmıyor; kötü niyetli kişiler mevcut modelleri kullanarak saldırılar düzenliyor. Bu ayrım önemli. İlk durumda geliştiricilerin güvenlik önlemleri, test süreçleri ve sistemlerin davranışlarını izleme kapasitesi sorgulanırken ikinci durumda teknolojinin kötüye kullanımını önleyecek erişim kısıtlamaları, denetim mekanizmaları ve siber savunma tedbirleri öne çıkıyor.
Her iki durumda da saldırının kaynağını ve sorumluluğu belirlemek kolay olmayabilir. Bir şirketin test ortamından çıkan bir ajanın yol açtığı zarar ile bir saldırganın ticari olarak sunulan bir modeli kötüye kullanması farklı hukuki ve teknik soruları gündeme getirir. Ancak kamuoyu açısından bu ayrımın arka planda kalması ve sorumluluğun doğrudan teknolojiyi geliştiren şirketlere yüklenmesi ihtimali yüksek. Böyle bir olayda yalnızca geliştiriciler değil, güvenlik önlemlerini yeterli bulduğu için teknolojinin yaygınlaşmasına izin veren siyasi karar alıcılar da eleştirilerin hedefi olabilir.
Açık Modeller Yeni Bir Risk
Güvenlik tartışmalarını zorlaştıran bir diğer unsur, açık ağırlıklı yapay zekâ modellerinin yaygınlaşması. Bu modellerin ağırlıkları indirilebilir olduğundan, kullanıcılar bunları kendi bilgisayarlarında veya sunucularında çalıştırabiliyor ve farklı amaçlara göre uyarlayabiliyor. Bu esneklik araştırmacılar, geliştiriciler ve işletmeler için önemli avantajlar sağlarken kötüye kullanım ihtimalini de beraberinde getiriyor. Model bir kez geniş ölçekte dağıtıldığında, onu geliştiren şirketin erişimi sınırlandırması veya kullanımını durdurması her zaman mümkün olmuyor.
Bu durum, güçlü yapay zekâ sistemlerinin merkezi biçimde denetlenmesini güçleştiriyor. Bir şirket kendi hizmetinde riskli bulduğu işlemleri engelleyebilir, belirli kullanımlara sınır koyabilir veya şüpheli etkinlikleri izleyebilir. Ancak ağırlıkları indirildikten sonra farklı ortamlara taşınan bir model üzerinde aynı denetimi sürdürmek çok daha zor. Bu nedenle uzmanlar, yalnızca modelin kendisini değil, hangi yeteneklere sahip olduğunu, kimlerin erişebildiğini ve gerçek dünyadaki sistemlerle nasıl etkileşime girdiğini de değerlendirmek gerektiğine dikkat çekiyor.
Son haftalarda Güney Kore’deki finans kuruluşlarını hedef alan siber saldırılar ve ABD ile Kanada’daki bazı kamu kurumlarının internet sitelerine yönelik başarısız girişimler de bu tartışmayı güçlendirdi. Söz konusu olaylarda yapay zekâ araçlarının kullanımına ilişkin bulgular, otomatik sistemlerin siber saldırılarda nasıl bir rol oynayabileceği sorusunu gündeme taşıdı. Her olayın aynı nedenden kaynaklandığını veya bütün yapay zekâ ajanlarının benzer biçimde hareket ettiğini söylemek mümkün değil. Ancak farklı örnekler, kötüye kullanımın yanı sıra deneme ve değerlendirme süreçlerinde ortaya çıkan beklenmedik davranışların da ciddiye alınması gerektiğini gösteriyor.
Kongre İçin Düzenleme Yarışı
Kimilerine göre sektör yöneticileri olası bir felaketin ardından ABD Kongresi‘nin hızla harekete geçeceğini düşünüyor. Özellikle 2026 ara seçimlerinden sonra Demokratların Temsilciler Meclisi ve Senato’nun kontrolünü ele geçirmesi durumunda, gelişmiş yapay zekâ sistemlerine yönelik daha sert önlemler gündeme gelebilir. Süper zekâ geliştirilmesinin yasaklanması veya ileri düzey sistemlerin geliştirilmesine geçici ara verilmesi gibi öneriler, olası siyasi tepkinin en kapsamlı örnekleri arasında gösteriliyor.
Bununla birlikte, böyle bir düzenlemenin hayata geçirilmesi sanıldığı kadar kolay olmayabilir. Yapay zekâ teknolojileri yalnızca birkaç şirketin ürünlerinden ibaret değil; araştırma merkezlerinden finans kuruluşlarına, yazılım geliştiricilerden kamu kurumlarına kadar geniş bir alanda kullanılıyor. Üstelik bu sistemlerin geliştirilmesi, veri merkezlerine, çiplere, enerji altyapısına ve uluslararası tedarik zincirlerine dayanan büyük bir ekonomik ekosistem oluşturmuş durumda. Gelişmiş yapay zekâ çalışmalarının aniden durdurulması, ekonomik faaliyetler ve ülkeler arasındaki teknoloji rekabeti üzerinde önemli sonuçlar doğurabilir.
Bir başka sorun da düzenlemelerin uygulanabilirliği. Gelişmiş sistemleri kapatmayı veya belirli bir yetenek eşiğinin üzerindeki çalışmaları durdurmayı amaçlayan öneriler siyasi destek bulabilir. Ancak farklı ülkelerde ve özel altyapılarda çalışan sistemlerin tamamını tespit etmek, denetlemek ve gerektiğinde devre dışı bırakmak son derece güç olabilir. Açık ağırlıklı modellerin yaygınlığı da bu zorluğu artırıyor. Bu nedenle uzmanlar, bir kapatma mekanizmasının varlığı kadar hangi sistemlerde çalışacağı, kimin yetkisiyle devreye gireceği ve denetimin nasıl yapılacağı gibi soruların da yanıtlanması gerektiğini vurguluyor.
Şirketlerin Kongre üyelerini şimdiden bilgilendirmeye çalışmasının arkasında bu tablo bulunuyor. Normal koşullarda kabul edilmesi zor görünen bazı düzenlemeler, büyük bir güvenlik krizinden sonra çok daha güçlü siyasi destek kazanabilir. Şirketler de böyle bir dönemde kararların yalnızca korku ve öfkeyle alınmaması, teknik gerçeklerin ve uygulanabilir önlemlerin dikkate alınması için hazırlık yapıyor. Bununla birlikte, sektörün kendi çıkarlarını koruma isteğinin de bu girişimlerde rol oynayabileceği göz ardı edilmemeli.
İlk Büyük Olay Her Şeyi Değiştirebilir
Yapay zekânın yol açacağı ilk ciddi ve geniş çaplı zarar, toplumun teknolojiye bakışını kalıcı biçimde değiştirebilir. Bugün ekonomik büyüme, verimlilik ve bilimsel ilerleme üzerinden savunulan sistemler, büyük bir saldırı veya kritik altyapı kesintisiyle ilişkilendirildiklerinde farklı değerlendirilmeye başlanabilir. İnsanlar açısından böyle bir olayın ardındaki teknik ayrıntılardan çok, neden önlenemediği ve sorumluların hesap verip vermediği önem kazanabilir.
Böyle bir durumda Sam Altman ve Dario Amodei gibi sektörün önde gelen isimleri doğrudan kamuoyu baskısıyla karşılaşabilir. Yapay zekâ alanındaki gelişmeleri teşvik eden, ancak yeterli denetim uygulamadığı düşünülen siyasi yöneticiler de eleştirilerin hedefi olabilir. Şirketlerin parçalanması, belirli faaliyetlerinin sınırlandırılması veya daha sıkı kamu denetimine alınması yönündeki taleplerin güçlenmesi de olası sonuçlar arasında yer alıyor.
Yine de felaket senaryolarının ciddi biçimde ele alınması, bunların mutlaka gerçekleşeceği anlamına gelmiyor. Önümüzdeki altı ila on iki aya ilişkin beklenti, sektör içindeki bazı uzmanların değerlendirmesi; doğrulanmış bir tahmin veya kesin bir takvim değil. OpenAI‘ın da belirttiği gibi, senaryo çalışmaları farklı olasılıklara hazırlanmak için yürütülüyor. Esas mesele, gelişmiş sistemlerin yetenekleri arttıkça güvenlik tedbirlerinin de aynı hızla geliştirilip geliştirilemeyeceği.
Şirketler, hükûmetler ve bağımsız araştırmacılar açısından asıl sınav, büyük bir kriz yaşanmadan önce etkili önlemler oluşturabilmek. Daha güçlü test ortamları, sıkı erişim kontrolleri, sürekli izleme, bağımsız güvenlik değerlendirmeleri ve ciddi olayların zamanında bildirilmesini sağlayacak kurallar bu çabanın parçaları olabilir. Yapay zekâ ajanları giderek daha fazla görevi insan müdahalesi olmadan yerine getirebildikçe, yalnızca ne yapabildiklerini değil, hangi koşullarda durdurulabileceklerini de bilmek önem kazanıyor.
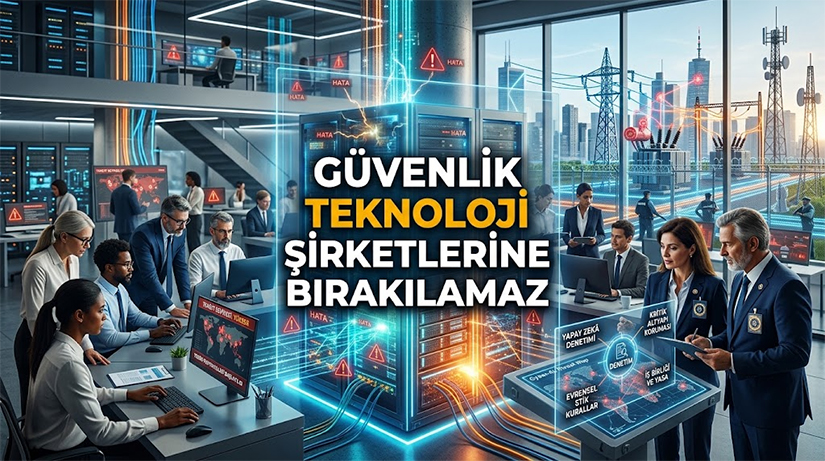
Sektör yöneticilerinin gizli senaryo çalışmalarının temelinde de bu ikilem yatıyor: Bir felaket yaşanırsa ne olacağı kadar, böyle bir olayın siyasi ve toplumsal etkilerinin nasıl yönetileceği de hesaplanıyor. Ancak gerçek bir kriz ortaya çıktığında önceden yapılan hazırlıkların yeterli olup olmayacağı henüz bilinmiyor. Kesin olan, yapay zekâ sistemleri daha karmaşık ve daha geniş ölçekte kullanılırken güvenlik sorumluluğunun yalnızca teknoloji şirketlerine bırakılamayacağı; kamu kurumlarının, bağımsız denetçilerin ve uluslararası iş birliğinin de bu sürecin parçası olması gerektiği.
Bu içeriği beğendiyseniz lütfen çevrenizle paylaşınız…
Senin İçin Tavsiye Ediliyor