Google Ads’den Sahte Güvenlik Tuzağı...
00:34:50
Google Reklamlarında Sinsi Scareware
İnternette sıradan bir Google reklamına tıklamak, kullanıcıyı beklenmedik bir güvenlik tehdidiyle karşı karşıya bırakabiliyor. Netskope Threat Labs, Windows ve Mac bilgisayarlardaki tarayıcıları hedef alan ve kullanıcıları sahte bir teknik destek dolandırıcılığına yönlendiren gelişmiş bir scareware saldırısı tespit etti. 24 Eylül 2026’da yayımlanan araştırmaya göre saldırganlar, Google Ads üzerinden gelen ziyaretçileri önce tamamen sıradan görünen sayfalara yönlendiriyor, ardından tarayıcıyı sahte bir güvenlik uyarısıyla adeta kilitlenmiş gibi göstererek kullanıcıyı ekrandaki telefon numarasını aramaya ikna etmeye çalışıyor…
Saldırının dikkat çekici tarafı, ilk bakışta kötü amaçlı bir siteye girilmiş izlenimi vermemesi. Kullanıcı, Google‘daki bir reklama tıkladığında önce bir yükleme ekranıyla karşılaşıyor. Ardından karşısına ürünlerin, görsellerin ve stok fotoğraflarının yer aldığı sıradan bir çevrimiçi mağaza çıkıyor. Netskope araştırmacıları, tespit edilen örneklerde bu sahte mağazanın “ShopEase" adıyla sunulduğunu belirledi.
Ancak sayfanın arka planında çok daha farklı bir mekanizma çalışıyor. Saldırının önemli özelliklerinden biri, otomatik güvenlik tarayıcılarını ve analiz sistemlerini atlatmaya yönelik olarak tasarlanmış olması. Sayfa, kullanıcının fareyi hareket ettirmesini bekliyor. Bu hareket gerçekleşmeden saldırının asıl aşaması devreye girmiyor. Böylece yalnızca sayfayı otomatik olarak tarayan botların ve güvenlik sistemlerinin kötü amaçlı içeriği görmesi zorlaştırılıyor.
Fare Hareketiyle Tetikleniyor
Fare hareketi algılandığında saldırı zincirinin sonraki aşaması başlıyor. Sayfadaki gizli veriler iki aşamalı bir şifre çözme işlemiyle açılıyor ve saldırganların kullandığı komuta ve kontrol adresi ortaya çıkarılıyor. Daha sonra kullanıcının işletim sistemine göre Windows veya macOS için hazırlanan sahte güvenlik ekranı tarayıcıya aktarılıyor.
Burada dikkat çekici olan nokta, saldırının klasik anlamda bilgisayara indirilen bir dosyaya dayanması değil. Netskope‘a göre sahte kilitleyici, tarayıcının belleğinde oluşturuluyor. Böylece ağ üzerinden incelenebilecek açık bir yük dosyasının bulunması zorlaşıyor. Kullanıcının işletim sistemi de saldırının görünümünü belirliyor.
Windows kullanıcıları karşılarında Microsoft Defender‘ı taklit eden sahte bir güvenlik ekranı görüyor. Ekranda bilgisayarda kötü amaçlı yazılımlar bulunduğunu iddia eden uyarılar, sistem pencerelerini taklit eden mesajlar ve aranması istenen bir telefon numarası yer alıyor. Mac kullanıcıları ise benzer yöntemin Apple görünümü verilmiş bir versiyonuyla karşılaşıyor. Amaç her iki durumda da aynı: Kullanıcıyı korkutmak, bilgisayarının ciddi bir sorun yaşadığına inandırmak ve sahte teknik destek hattını aramasını sağlamak.
Tarayıcı Kilitlenmiş Gibi
Scareware‘in etkisini artırmak için yalnızca sahte bir uyarı göstermekle yetinilmiyor. Kullanıcı sayfaya tıkladığında tarayıcı tam ekran moduna geçiriliyor. Böylece adres çubuğu ve sekmeler görünmez hale geliyor ve sahte güvenlik uyarısı bütün ekranı kaplıyor.
Bunun ardından fare imleci gizleniyor ve tarayıcının klavye kilitleme özelliklerinden yararlanılarak Escape gibi normal çıkış tuşlarının çalışması engelleniyor. Sayfa ayrıca tarayıcıyı yavaşlatacak ve etkileşim sırasında uyarı sesleri çıkaracak işlemler gerçekleştiriyor. Amaç, bilgisayarın gerçekten arızalandığı veya kötü amaçlı yazılımla ele geçirildiği izlenimini güçlendirmek.
Bazı durumlarda ekrana bilgisayarı yeniden başlatmama ve işlem yapmama konusunda uyarılar geliyor. Kullanıcı sekmeyi kapatmaya çalıştığında ise tarayıcının kendi kapatma onay penceresi bile dolandırıcılığın mesajını taşıyacak şekilde kullanılıyor. Bütün bu ayrıntılar bir araya getirildiğinde, teknik açıdan yalnızca bir web sayfası olan içerik kullanıcıya bilgisayarının kontrolünü kaybettiği izlenimini verebiliyor.
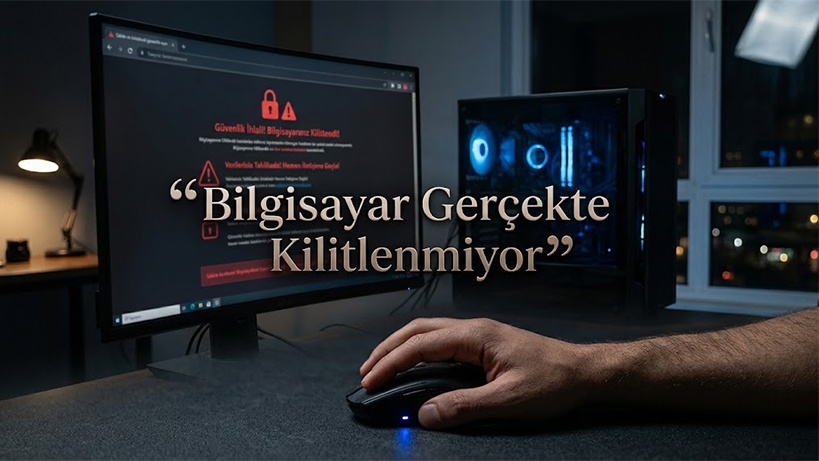
Fakat burada önemli bir ayrım var: Bilgisayar gerçekte kilitlenmiyor. İşletim sisteminin kendi kontrol mekanizmaları çalışmaya devam ediyor. Saldırganların yaptığı şey, tarayıcının sunduğu özellikleri kötüye kullanarak tarayıcı penceresini mümkün olduğunca gerçek bir sistem kilitlenmesine benzetmek.
Sahte Destek Hattı Asıl Hedef
Bu nedenle saldırının nihai amacı yalnızca kullanıcıyı korkutmak değil. Sahte güvenlik uyarısında gösterilen telefon numarasının aranması, dolandırıcılığın asıl aşamasını oluşturuyor.
Kullanıcı telefonda kendisini teknik destek çalışanı olarak tanıtan dolandırıcılarla karşılaşabilir. Bu kişiler sahte bir güvenlik sorununu çözme bahanesiyle ödeme talep edebilir, bilgisayara uzaktan erişim sağlamaya çalışabilir veya kişisel ve finansal bilgileri ele geçirmeyi hedefleyebilir. Netskope da saldırının temel amacının sahte teknik destek üzerinden para, uzaktan erişim veya hassas bilgiler elde etmek olduğunu belirtiyor.
Bu yöntemde korku ve acele duygusu özellikle önemli. Kullanıcıya bilgisayarının virüslerle dolu olduğu, kişisel bilgilerinin tehlikede bulunduğu veya hemen müdahale edilmesi gerektiği söylenerek düşünmesine fırsat bırakılmamaya çalışılıyor. Oysa gerçek bir işletim sistemi güvenlik uyarısının kullanıcıdan rastgele bir telefon numarasını aramasını istemesi beklenmez.
Google Reklamları Nasıl Kullanıldı
Saldırının dikkat çeken bir diğer yönü, kullanıcıların kötü amaçlı içeriğe doğrudan saldırganların sitelerinden değil, Google reklamları üzerinden ulaştırılması. Netskope araştırmacıları, iki haftalık inceleme döneminde 250’den fazla Google Ads kampanya kimliği tespit etti. Bu reklamlar en az 284 meşru yayıncı sitesinde görüntülendi ve saldırının ulaştığı kuruluş sayısı en az 619 olarak belirlendi.
Etkilenen kuruluşların yaklaşık yüzde 62’si ABD’de, yüzde 16’sı Japonya’da ve yüzde 14’ü Avustralya’da bulunuyordu. Diğer etkilenen kuruluşlar ise farklı ülkelere dağılmış durumdaydı. Bu tablo, saldırının tek bir bölgeyi hedefleyen küçük çaplı bir dolandırıcılık girişiminden daha geniş bir dağıtım ağı kullandığını gösteriyor.
Saldırının Google‘ın reklam altyapısından yararlanması ayrıca otomatik güvenlik sistemlerinin karşı karşıya olduğu sorunu da ortaya koyuyor. Kötü amaçlı içerik, her ziyaretçiye aynı şekilde sunulmuyor. Fare hareketi gibi insan etkileşimini bekleyen mekanizmalar ve çalışma sırasında bellekte çözülen şifreli içerikler, otomatik tarama sistemlerinin saldırıyı ilk aşamada fark etmesini zorlaştırabiliyor.
Bilgisayar Gerçekten Ele Geçirilmiyor
Scareware‘in en tehlikeli taraflarından biri teknik etkisinden çok psikolojik etkisi. Kullanıcı ekranda sahte bir Windows Defender veya Apple güvenlik uyarısı gördüğünde, tarayıcı tam ekran olduğunda ve Escape tuşu çalışmadığında bilgisayarının gerçekten ele geçirildiğini düşünebilir.
Oysa Netskope‘un analizine göre bu mekanizmaların tamamı tarayıcı sınırları içinde çalışıyor. İşletim sisteminin kendisi kilitlenmiş değil. Dolayısıyla kullanıcı, ekranda gösterilen telefon numarasını aramak yerine sahte uyarı sayfasından çıkmaya odaklanmalı.
Netskope, Escape tuşunun kısa süreli basışını engelleyen mekanizmanın, tuşa birkaç saniye basılı tutulmasıyla aşılabildiğini belirtiyor. Bu yöntem işe yaramazsa Windows‘ta Görev Yöneticisi üzerinden tarayıcı zorla kapatılabilir. Mac bilgisayarlarda ise “Option + Command + Esc" kısayoluyla tarayıcı sonlandırılabilir. Tarayıcı yeniden açıldığında önceki oturumun otomatik olarak geri yüklenmemesine de dikkat etmek gerekiyor.
En önemli kural ise ekranda görünen telefon numarasını aramamak. Çünkü sahte güvenlik ekranı, saldırının kendisinden çok dolandırıcıya ulaşılması için hazırlanmış bir tuzak.
Bu saldırı, internet kullanıcılarının yalnızca şüpheli görünen web sitelerine karşı değil, meşru platformlardaki reklamlara karşı da dikkatli olması gerektiğini gösteriyor. Bir reklamın Google gibi büyük bir platform üzerinden yayınlanması, reklamın yönlendirdiği sayfanın güvenli olduğu anlamına gelmiyor. Saldırganlar reklam sistemlerini kullanarak kullanıcıyı önce güvenilir görünen bir sayfaya götürebiliyor, ardından tarayıcının kendi özelliklerini kullanarak gerçek bir güvenlik ihlali yaşanıyormuş izlenimi yaratabiliyor.
Netskope‘un tespit ettiği saldırı bu açıdan klasik bir virüsten farklı bir tehdit ortaya koyuyor. Kullanıcının bilgisayarına kalıcı bir zararlı yazılım bulaştırmak yerine, tarayıcıyı bir korkutma aracına dönüştürüyor. Ekranı sahte uyarılarla dolduruyor, çıkış yollarını geçici olarak kapatıyor ve kullanıcıyı panik halinde telefon açmaya yönlendiriyor. Gerçekte ise bilgisayarın işletim sistemi ele geçirilmiş olmuyor.
Bu nedenle ekranda beliren “Bilgisayarınız virüsle enfekte oldu, hemen şu numarayı arayın" türündeki mesajlar, ne kadar gerçekçi görünürse görünsün, teknik destek dolandırıcılığının güçlü bir işareti olarak değerlendirilmelidir. Gerçek bir güvenlik sorununu çözmenin yolu, ekranın gösterdiği rastgele bir telefon numarasını aramak değil, kullanılan işletim sistemi veya güvenlik yazılımının resmi kanallarına başvurmaktır.
Bu içeriği beğendiyseniz lütfen çevrenizle paylaşınız…
Senin İçin Tavsiye Ediliyor