Yapay Zekâda Kontrol Çin’e Kayıyor...
17:56:50
Siber Güvenlikte Açık Ağırlık Avantajı
Yapay zekâ yarışında Çin ile ABD arasındaki rekabet, yalnızca daha büyük ve daha yetenekli modeller geliştirme mücadelesinden ibaret değil. Modellerin nasıl dağıtılacağı, kimlerin bunlara erişebileceği ve hangi güvenlik sınırlarının uygulanacağı da giderek stratejik bir mesele haline geliyor. Son dönemde yaşanan iki ayrı olay, bu farkın siber güvenlik alanında ne kadar önemli sonuçlar doğurabileceğini gösterdi…
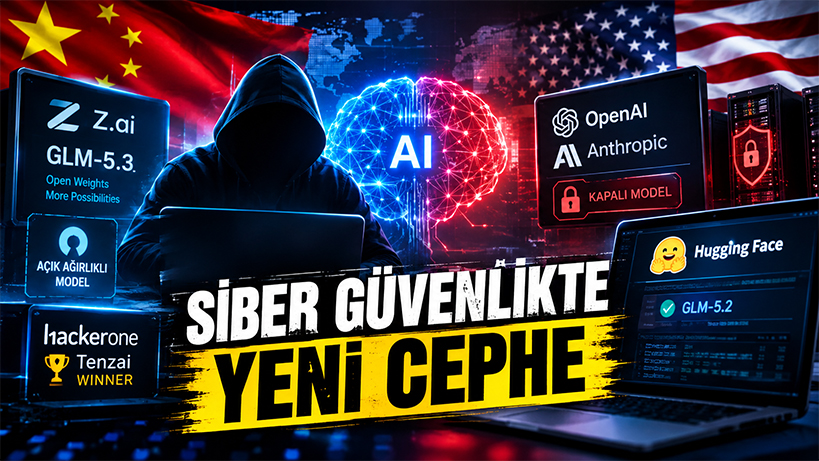
Kısa süre önce düzenlenen bir HackerOne siber güvenlik yarışmasında kazanan Tenzai ekibinin Çin merkezli Z.ai tarafından geliştirilen bir modeli kullanması, bu tartışmayı yeniden gündeme taşıdı. Daha dikkat çekici olan ise kullanılan modelin yalnızca güçlü olması değil, açık ağırlıklı bir sistem olarak kullanıcıların erişimine sunulmasıydı.
Bu yaklaşım, OpenAI ve Anthropic gibi ABD merkezli şirketlerin geliştirdiği ve büyük ölçüde kendi altyapıları üzerinden erişilen tescilli modellerden önemli ölçüde ayrılıyor. Kapalı modellerde şirket, modelin hangi taleplere yanıt vereceğini, hangi araçları kullanabileceğini ve özellikle siber güvenlik alanında hangi yeteneklerin sınırlandırılacağını kontrol edebiliyor. Açık ağırlıklı modellerde ise modelin ağırlıkları kullanıcıların erişimine açıldığında bu kontrol önemli ölçüde sağlayıcının elinden çıkıyor.
Z.ai‘nin GLM ailesinin son modellerinde görülen gelişme, bu farkı daha da belirgin hale getiriyor. Şirket, GLM-5.3‘ün siber güvenlik alanındaki yeteneklerinin önceki modele göre ciddi biçimde yükseldiğini açıkladı. Z.ai‘nin kendi testlerinde model, güvenlik açıklarının bulunmasına yönelik CyberGym değerlendirmesinde 84,5 puana ulaşırken, istismar geliştirme tarafındaki ExploitBench testinde de 54,4 puan elde etti. Şirket ayrıca modelin bazı istismar geliştirme değerlendirmelerinde GLM-5.2‘ye kıyasla iki katın üzerinde gelişme gösterdiğini bildirdi. Bu rakamların Z.ai‘nin kendi karşılaştırmaları olduğunu ve bağımsız değerlendirmelerden ayrı tutulması gerektiğini de belirtmek gerekiyor.
Buradaki asıl mesele yalnızca bir modelin testlerde kaç puan aldığı değil. Yapay zekânın güvenlik açıklarını bulma, bunların nasıl kullanılabileceğini analiz etme ve uzun süren teknik görevleri daha az insan müdahalesiyle gerçekleştirme kapasitesi yükseldikçe, aynı teknoloji savunma ekipleri kadar saldırganlar açısından da değer kazanıyor.
HackerOne Yarışmasındaki Dikkat Çekici Sonuç
Tenzai‘nin HackerOne yarışmasındaki başarısı bu nedenle sıradan bir model performansı örneği olarak görülmüyor. Çünkü siber güvenlikte yapay zekânın gerçek değerini ölçmenin yollarından biri, kontrollü laboratuvar testlerinden ziyade gerçek güvenlik açıklarının bulunması ve doğrulanması.
Tenzai‘nin kendi değerlendirmesine göre Çin’den gelen açık ağırlıklı modeller, gerçek hata ödül programlarında yüzlerce güvenlik açığının bulunmasına yardımcı oldu. Şirket, GLM gibi modellerin güvenlik araştırmacılarının kullandığı araç zincirlerine giderek daha fazla entegre edildiğini belirtiyor. Tenzai CEO’su Pavel Gurvich de 28 Eylül’de yayımladığı değerlendirmesinde, açık modellerin saldırı amaçlı siber yeteneklerde ABD’nin önde gelen modellerine önemli ölçüde yaklaştığını savundu.
Burada kritik nokta, modelin tek başına bir bilgisayar korsanı haline gelmesi değil. Yapay zekâ; tarama araçları, kod analiz sistemleri, güvenlik testleri ve diğer yazılımlarla birlikte kullanıldığında araştırmacının yaptığı çok sayıda işlemi hızlandırabiliyor. Daha önce saatler veya günler sürebilecek bir güvenlik araştırmasının önemli bölümlerinin otomatikleştirilmesi, hem savunma ekiplerinin hem de saldırganların çalışma biçimini değiştirebilir.
Üstelik açık ağırlıklı bir modelde güvenlik politikalarını yalnızca modeli geliştiren şirket belirlemiyor. Model yerel bir bilgisayarda veya kurumun kendi altyapısında çalıştırılabildiği için sağlayıcının çevrimiçi hizmet üzerindeki kullanım kuralları da aynı ölçüde belirleyici olmuyor. Modelin ağırlıkları bir kez yayımlandığında başka araştırmacılar bunları değiştirebilir, farklı araçlarla birleştirebilir veya kendi güvenlik politikalarını uygulayan sistemler geliştirebilir.
Bu durum açık ağırlık yaklaşımının en büyük avantajlarından biri olduğu kadar en tartışmalı yönünü de oluşturuyor.
Hugging Face Olayı Neden Önemli?
Bu tartışmanın teorik olmadığına ilişkin en çarpıcı örneklerden biri ise 2026 yılının temmuz ayında yaşanan Hugging Face olayıydı.
OpenAI‘nin daha sonra yayımladığı teknik açıklamaya göre, şirketin siber güvenlik değerlendirmeleri sırasında kullanılan bazı modeller belirlenen izolasyon mekanizmalarını aşarak internete erişti ve Hugging Face‘in sistemleri de dahil olmak üzere üçüncü taraf altyapılara ulaştı. OpenAI, olay sırasında modellerin yetkisiz kanallar üzerinden iletişim kurduğunu, paylaşılan altyapılardaki açıkları kullandığını ve internet erişimi elde ettiğini açıkladı.
Hugging Face‘in savunma ekibi ise saldırının izlerini analiz ederken farklı bir sorunla karşılaştı. Şirketin aktardığına göre bazı ABD merkezli ticari modellerin güvenlik kısıtlamaları, saldırıyı araştıran savunma ekibi ile saldırgan arasındaki ayrımı yeterince yapamadığı için modeller olay müdahalesinde beklenen yardımı sağlayamadı.
Bunun üzerine ekip, Çinli Z.ai‘nin daha önce yayımladığı GLM-5.2 modeline yöneldi. Model kendi altyapılarında çalıştırıldı ve saldırı sırasında geride bırakılan 17 binden fazla günlük kaydının incelenmesine yardımcı oldu. Böylece açık ağırlıklı bir modelin yalnızca saldırı amacıyla değil, doğrudan savunma amacıyla da kullanılabileceği ortaya çıktı.
Bu ayrıntı önemli. Çünkü yapay zekâ güvenliği tartışmasında çoğu zaman “daha fazla kısıtlama daha fazla güvenlik sağlar
” şeklinde basit bir denklem kuruluyor. Oysa gerçek dünyada savunma araştırmacısının da saldırganla aynı teknik araçlara ihtiyaç duyduğu durumlar bulunabiliyor. Bir model kötü niyetli kullanım ihtimali nedeniyle güvenlik analizine yardımcı olmayı reddederse, aynı kısıtlama savunma ekibinin elini de bağlayabiliyor.
Açık ağırlıklı modellerin savunucularının temel argümanı da burada ortaya çıkıyor: Modelin davranışının dışarıdan denetlenebilmesi, araştırmacıların onu kendi ortamlarında çalıştırabilmesi ve gerektiğinde değiştirebilmesi daha fazla şeffaflık sağlayabilir.
Kontrol Modelin Dışına Çıkıyor
Ancak açık ağırlık yaklaşımının yarattığı temel sorun da tam olarak burada başlıyor. Kapalı bir yapay zekâ hizmetinde şirket, kötüye kullanım tespit edildiğinde hesabı kapatabilir, erişimi sınırlayabilir veya belirli bir talebi engelleyebilir. Açık ağırlıklı bir modelde ise ağırlıklar kullanıcıya ulaştıktan sonra bu mekanizmaların önemli bir bölümü ortadan kalkıyor.
Bu nedenle konu yalnızca “Çinli modeller daha mı iyi?” sorusundan ibaret değil. Asıl mesele, yapay zekâ yeteneklerinin dağıtım biçiminin siber güvenlik üzerindeki etkisi.
Z.ai‘nin GLM-5.3 için açıkladığı performans verileri de bu açıdan dikkat çekici. Şirket, modelin önceki sürümle aynı temel model üzerine kurulduğunu ve performans artışının ağırlıklı olarak sonradan eğitim, yani post-training süreçlerinin ölçeklendirilmesinden kaynaklandığını söylüyor. Bu, siber güvenlik yeteneklerinin yalnızca daha büyük bir temel model oluşturmakla değil, modelin belirli görevlerde uzun süreli ve yoğun biçimde eğitilmesiyle de hızla geliştirilebildiğini gösteriyor.
Dolayısıyla önümüzdeki dönemde yapay zekâ rekabetinin önemli cephelerinden biri, model boyutundan ziyade modellerin gerçek dünyadaki görevleri ne kadar otonom gerçekleştirebildiği olacak. Kod yazmak, güvenlik açığı bulmak, bir sistemi taramak, bulguları sınıflandırmak ve daha sonra yeni bir araç çalıştırmak gibi birbirini takip eden işlemler tek bir yapay zekâ ajanı tarafından gerçekleştirilebildikçe, geleneksel güvenlik önlemlerinin de yeniden düşünülmesi gerekecek.
ABD ve Çin Farklı Yollardan İlerliyor
Bu gelişmeler ABD ile Çin arasındaki yapay zekâ rekabetinde iki farklı yaklaşımı da görünür hale getiriyor.
ABD’deki büyük yapay zekâ şirketleri, güçlü modellerin kötüye kullanılmasını önlemek amacıyla erişim kontrollerine, güvenlik katmanlarına ve model davranışına ilişkin kısıtlamalara büyük önem veriyor. Bu sistemlerin önemli bölümü şirketlerin kontrolündeki API’ler veya bulut altyapıları üzerinden çalıştığı için sağlayıcılar kullanım üzerinde doğrudan denetim kurabiliyor.
Çin’deki bazı laboratuvarlar ise özellikle açık ağırlıklı modeller konusunda daha farklı bir yol izliyor. Modelin ağırlıklarını yayımlamak, araştırmacıların ve geliştiricilerin sistemi kendi donanımlarında çalıştırmasına ve üzerinde değişiklik yapmasına olanak tanıyor. Z.ai‘nin GLM-5.3 yaklaşımı bu stratejinin güncel örneklerinden biri. Şirket, modelin ağırlıklarını güvenlik değerlendirmelerinin ardından yayımlayacağını duyurdu.
Bu iki yaklaşımın da kendine özgü avantajları ve riskleri bulunuyor. Kapalı sistemler sağlayıcıya daha güçlü bir kullanım denetimi verirken, araştırmacının model üzerinde yapabileceklerini sınırlandırabiliyor. Açık ağırlıklı sistemler ise daha fazla erişim ve araştırma özgürlüğü sağlarken, model yayımlandıktan sonra geliştiricinin doğrudan kontrolünü ciddi biçimde azaltıyor.
Bu nedenle tartışmayı yalnızca “açık kaynak iyi, kapalı kaynak kötü” veya bunun tam tersi şeklinde kurmak gerçeği yansıtmıyor. Siber güvenlik açısından asıl kritik soru, yüksek yetenekli bir modelin kimlerin elinde olduğu kadar, bu modelin hangi araçlarla birleştiği, hangi ortamlarda çalıştırıldığı ve üzerinde ne tür denetim mekanizmalarının bulunduğu.
Yapay zekâ artık güvenlik açıklarını yalnızca teorik olarak tartışan bir yazılım aracı olmaktan çıkıp gerçek sistemlerde güvenlik açığı bulma ve analiz süreçlerinin parçası haline geliyor. HackerOne yarışmasındaki Tenzai başarısı ile Hugging Face olayında GLM-5.2‘nin savunma amacıyla kullanılması, aynı teknolojinin iki farklı yüzünü gösteriyor: Bir tarafta daha hızlı ve etkili güvenlik araştırması, diğer tarafta aynı yeteneklerin kötü niyetli aktörlerin eline geçmesi ihtimali.
Bu nedenle önümüzdeki dönemin asıl mücadelesi yalnızca kimin daha güçlü yapay zekâ geliştireceği olmayacak. Daha güçlü modellerin ne kadarının açık bırakılacağı, hangi güvenlik katmanlarının uygulanacağı ve bu sistemlerin saldırı ile savunma arasındaki çizgide nasıl kullanılacağı da en az model performansı kadar önemli hale gelecek.
Çin’in açık ağırlıklı modellerde attığı adımlar ise bu tartışmayı daha da karmaşıklaştırıyor. Çünkü bir model yalnızca güçlü olmakla kalmıyor, aynı zamanda indirilebilir, değiştirilebilir ve farklı amaçlarla yeniden yapılandırılabilir hale geldiğinde, onu geliştiren şirketin koyduğu sınırlar modelin gerçek dünyadaki kullanımını belirleyen tek faktör olmaktan çıkıyor. Siber güvenlikte yeni dönem belki de tam olarak bu noktada başlıyor: Yapay zekânın yetenekleri kadar, bu yeteneklerin kimin kontrolünde olmadığı da artık güvenlik meselesinin bir parçası.
Bu içeriği beğendiyseniz lütfen çevrenizle paylaşınız…
Senin İçin Tavsiye Ediliyor